Как проверить, установлены ли новые сертификаты безопасной загрузки UEFI
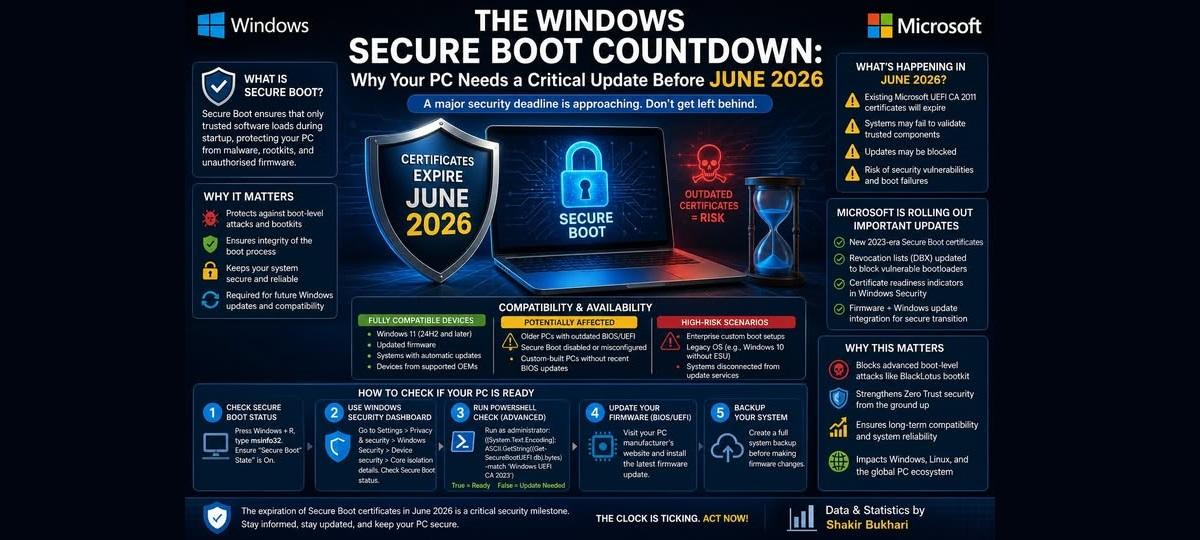
После установки обновления BIOS или обновления безопасности для устранения проблемы истечения срока действия сертификата Microsoft Secure Boot в 2026 году, следует убедиться в успешном применении обновлений.
В этой статье описано, как проверить вашу систему Acer, чтобы убедиться в правильной установке новых сертификатов Key Exchange Key (KEK) и Signature Database (DB).
Как проверить, что сертификаты Secure Boot были успешно применены?
Шаг 1: Откройте PowerShell от имени администратора.
- Щелкните правой кнопкой мыши по кнопке « Пуск» ⊞ на панели задач.
- Нажмите на «Терминал (Администратор)» .
Шаг 2: Настройка политики выполнения скриптов
Чтобы разрешить выполнение скрипта проверки в вашей сессии, введите Set-ExecutionPolicy -ExecutionPolicy unrestricted и нажмите Enter .
Внимание: Изменение этого параметра является временным для выполнения данной задачи. Для обеспечения безопасности вашей системы необходимо выполнить шаг 8 в конце этого руководства , чтобы восстановить политику выполнения в безопасном состоянии по умолчанию. Оставление политики без ограничений может позволить несанкционированному запуску скриптов на вашем компьютере.
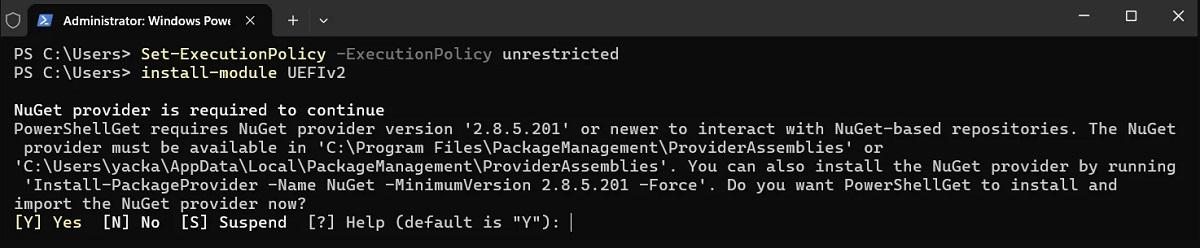
Шаг 3: Установите модуль проверки UEFIv2.
Введите команду Install-Module UEFIv2для загрузки необходимых инструментов оценки и нажмите Enter
Шаг 4: Примите условия установки.
В процессе установки может появиться несколько запросов на подтверждение. Ответьте «Да» на каждый запрос или введите «Да» для продолжения.
Шаг 5: Импортируйте модуль
Загрузите установленный модуль в активное окно командной строки, набрав команду Import-Module UEFIv2и нажав Enter.
Шаг 6: Проверка ключа обмена ключами (KEK)
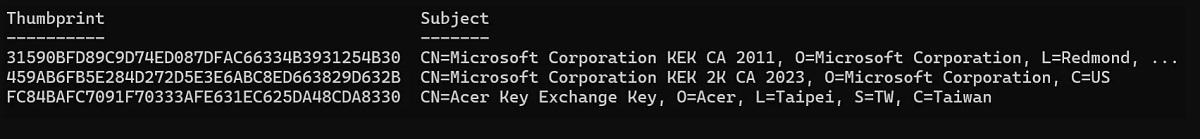
Чтобы проверить сертификаты, находящиеся в вашей базе данных KEK, введите (Get-UEFISecureBootCerts KEK).Signatureи нажмите Enter .
Ожидаемый результат: В терминале должен отобразиться список сертификатов. Убедитесь, что присутствуют следующие субъекты:
CN=Microsoft Corporation KEK CA 2011CN=Microsoft Corporation KEK 2K CA 2023CN=Acer Key Exchange Key
Если все три сертификата отображаются, значит, ваша система успешно содержит новый сертификат Acer KEK и обновленный сертификат Microsoft KEK (2023) . Наличие этих сертификатов Microsoft 2023 подтверждает готовность вашей системы к новому требованию обновления сертификатов для безопасной загрузки.
Если запись Acer отсутствует, это означает, что обновление BIOS, возможно, было применено некорректно или ключи Secure Boot обновлены не полностью.
Шаг 7: Проверка базы данных подписей (БД)
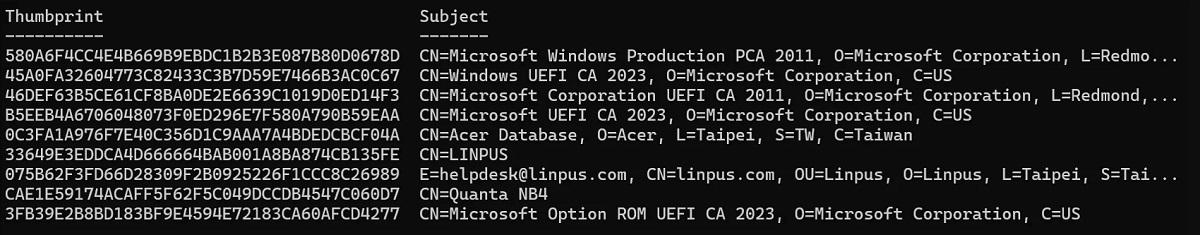
Для просмотра основной базы данных сертификатов введите команду (Get-UEFISecureBootCerts DB).Signatureи нажмите Enter.
Ожидаемые результаты: Убедитесь, что ваша база данных правильно каталогизировала необходимые сертификаты на замену 2023 года вместе с заводскими ключами:
CN=Microsoft Windows Production PCA 2011CN=Windows UEFI CA 2023CN=Microsoft Corporation UEFI CA 2011CN=Microsoft UEFI CA 2023CN=Acer DatabaseCN=Microsoft Option ROM UEFI CA 2023
Примечание по проверке: Как и в случае с шагом KEK, отсутствие Acer Databaseзаписи здесь указывает на то, что обновление BIOS может быть применено некорректно или ключи Secure Boot обновлены не полностью. Убедитесь, что функция Secure Boot включена в BIOS, чтобы эти данные были проверены корректно.
Шаг 8: Восстановите политику выполнения скриптов.
Для обеспечения безопасности вашей системы и предотвращения запуска несанкционированных или вредоносных скриптов в будущем, сбросьте политику выполнения PowerShell до состояния по умолчанию. Введите команду Set-ExecutionPolicy -ExecutionPolicy defaultи нажмите Enter.
Анализ результатов и устранение неполадок
- Как выглядит успешная проверка: Если вы видите сертификаты Microsoft 2023 в своем терминале, это подтверждает, что ваша система правильно подготовлена к обновленным требованиям к сертификатам Secure Boot.
- Что означает отсутствие записей Acer: Если в выводе отсутствуют какие-либо записи, относящиеся к Acer, возможно, обновление BIOS было применено некорректно или ключи Secure Boot обновлены не полностью.
- Исправление пустых или некорректных результатов: Для обеспечения точности данных проверки убедитесь, что функция Secure Boot включена в настройках BIOS. Система не сможет корректно получить или проверить эти ключи, если функция Secure Boot отключена.
|
Срок действия сертификата истекает |
Дата окончания срока |
Новый сертификат |
Место хранения |
Цель |
|---|---|---|---|---|
|
Microsoft Corporation KEK CA 2011 |
Июнь 2026 г. |
Microsoft Corporation KEK 2K CA 2023 |
Хранится в КЕК |
Подписаны обновления для баз данных и DBX. |
|
Microsoft Windows Production PCA 2011 |
Октябрь 2026 г. |
Windows UEFI CA 2023 |
Хранится в базе данных |
Используется для подписи загрузчика Windows. |
|
Microsoft UEFI CA 2011 |
Июнь 2026 г. |
Microsoft UEFI CA 2023 |
Хранится в базе данных |
Подписывает загрузчики сторонних производителей и приложения EFI. |
|
Microsoft UEFI CA 2011 |
Июнь 2026 г. |
Microsoft Option ROM UEFI CA 2023 |
Хранится в базе данных |
Подписывает сторонние ROM-файлы с дополнительными опциями. |
Часто задаваемые вопросы
1. Зачем мне нужно проверять сертификаты Secure Boot?
После установки обновления BIOS или обновления сертификата Secure Boot проверка подтверждает успешное применение новых сертификатов Microsoft 2023 Secure Boot и сертификатов Acer к вашей системе. Это помогает гарантировать готовность вашего устройства к истечению срока действия сертификата Secure Boot в 2026 году и будущим обновлениям безопасности.
2. Какие сертификаты я должен увидеть после успешного обновления?
- ✅ Microsoft KEK 2023 представляет
- ✅ Windows UEFI CA 2023 в наличии
- ✅ Microsoft UEFI CA 2023 представляет
- ✅ Присутствуют записи о сертификатах Acer
- ✅ Безопасная загрузка включена
- ✅ Нет пропущенных или пустых результатов
Их присутствие подтверждает успешную установку нового обновления сертификата Secure Boot.
3. Что означает отсутствие записей о сертификатах Acer?
Если во время проверки не отображаются специфические для Acer записи KEK или DB, это может указывать на следующее:
- Обновление BIOS не удалось выполнить успешно.
- Ключи безопасной загрузки не были обновлены полностью.
- Для устранения неполадок системе требуется дополнительная диагностика или переустановка обновления BIOS.
4. Почему я получаю пустые результаты или ошибки проверки?
Наиболее распространенная причина — отключение функции Secure Boot в BIOS.
Система не сможет получить или проверить сертификаты Secure Boot, если функция Secure Boot отключена. Перед выполнением команд проверки убедитесь, что функция Secure Boot включена.